اگر فایل یا کتابی رو که میخواهید توی سایت نیست روی " پیشنهاد فایل " کلیک کنید.
خرید و دانلود نسخه کامل کتاب Learning PowerCLI - Second Edition
قیمت اصلی 3,703,700 تومان بود.3,248,700 تومانقیمت فعلی 3,248,700 تومان است.

خرید و دانلود نسخه کامل کتاب Mastering Linux Kernel Development: A kernel developer's reference manual
قیمت اصلی 3,703,700 تومان بود.3,248,700 تومانقیمت فعلی 3,248,700 تومان است.
📥 ترافیک اینترنت مصرفی جهت دانلود فایلها در میکی بوک، بهصورت نیمبها می باشد.
📥 فقط اینقدر زمان داری با تخفیف بخری 👇
فرصت محدود برای خرید این محصول با قیمت ویژه
08
ساعت
:
45
دقیقه
:
40
ثانیه
-42%
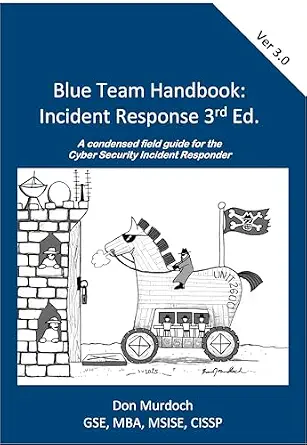
خرید و دانلود نسخه کامل کتاب انگلیسی Blue Team Handbook: Incident Response 3rd Edition: A condensed field guide for the Cyber Security Incident Responder. | کتاب خارجی
قیمت اصلی 1,072,500 تومان بود.617,500 تومانقیمت فعلی 617,500 تومان است.
تعداد فروش: 51
نویسندگان: Don Murdoch
فرمت: Kindle Edition or PDF + Converted PDF تاریخ انتشار نسخه الکترونیکی : December 15, 2025
؟
تعداد صفحات : 459 صفحه
لینک: https://www.amazon.com/dp/B0G4KS5JXK
زمان تحویل: آنی
1
آیتم فروخته شده در 30 دقیقه
4
نفر در حال مشاهده این محصول هستند!
توضیحات
آنتونی رابینز میگه : من در 40 سالگی به جایی رسیدم که برای رسیدن بهش 82 سال زمان لازمه و این رو مدیون کتاب خواندن زیاد هستم.
توضیحاتی در مورد کتاب
BTHb:INRE – Version 3.0 now available with BTHb:INRE – Version 3.0 now available with about 164 new pages and has 180% more content to guide you on your cyber incident response journey.The Blue Team Handbook is still a “zero fluff” reference guide for cyber security incident responders, security engineers, system admins, and InfoSec pros alike.Main topics include the incident response process, how attackers work, common tools for incident response, significantly expanded coverage of PowerShell on Windows 11 focused on IR, a methodology for network analysis, common indicators of compromise, Windows and Linux analysis processes including quick response material for using Volatility 3. tcpdump usage examples, Snort IDS usage, packet header reference charts, and numerous other quick reference topics.The book is designed specifically to share “real life experience” from someone with over 20 years of experience. It is peppered with practical techniques from the authors’ extensive career in handling incidents, running an MSSP and a Cyber range, and working at two software companies. Whether you are writing up your cases notes, analyzing potentially suspicious traffic, or called in to look over a misbehaving server – this book should help you handle the case and teach you some new techniques along the way. Reading it is like sitting across a great desert with an aromatic cup of coffee or tea with a Cyber Defense Expert.Version 3.0 updates:Every chapter was expanded and enhanced.A new chapter added to focus in on incident response skills.A new chapter with 40 pages of PowerShell code.A chapter with details on using a modern EDR system, Sentinel One.BTHb INRE is used in a few college programs and some military cyber ed programs as well.The BTHb Series is mentioned in several SANS courses.This is the self-published version of the forthcoming O’Rielly edition and this edition has the same fun art, while the OR version does not. The interior text is nearly identical.Voted #3 of the 100 Best Cyber Security Books of All Time by Vinod Khosla, Tim O’Reilly andMarcus Spoons Stevens on BookAuthority.com as of 06/09/2018!
توضیحات فارسی در مورد کتاب (ترجمه ماشینی)
«کتاب راهنمای تیم آبی» – نسخه ۳.۰ اکنون با حدود ۱۶۴ صفحه جدید و محتوای ۱۸۰ درصدی بیشتر در دسترس است تا شما را در سفر پاسخ به حوادث سایبری راهنمایی کند. این کتاب راهنما همچنان مرجعی بدون «پراکندهگی» برای پاسخدهندگان به حوادث امنیت سایبری، مهندسان امنیت، مدیران سیستم و متخصصان اطلاعات امنیتی است. موضوعات اصلی شامل فرایند پاسخ به حوادث، نحوه کار مهاجمان، ابزارهای رایج برای پاسخ به حوادث، پوشش گستردهتر پاورشل در ویندوز ۱۱ با تمرکز بر IR، روششناسی تجزیه و تحلیل شبکه، شاخصهای رایج نقض، فرایندهای تجزیه و تحلیل ویندوز و لینوکس، مواد پاسخ سریع برای استفاده از Volatility ۳، نمونههای استفاده از Snort IDS، نمودارهای مرجع سرآیند بستهها و موضوعات مرجع سریع متعدد دیگر است.
این کتاب بهطور خاص برای به اشتراک گذاشتن «تجربههای واقعی» از فردی با بیش از ۲۰ سال تجربه طراحی شده است. آن با تکنیکهای عملی از نویسندگانی که دارای تجربه گسترده در مدیریت حوادث، راهاندازی MSSP و یک محدوده سایبری، و کار در دو شرکت نرمافزاری هستند، پر شده است. چه در حال تهیه یادداشتهای موردی خود باشید، ترافیک مشکوک را تجزیه و تحلیل میکنید یا برای بررسی سروری که عملکرد نامناسبی دارد فراخوانده شدهاید – این کتاب باید به شما در مدیریت مورد و آموزش تکنیکهای جدید کمک کند. خواندن آن مانند نشستن در مقابل یک متخصص دفاع سایبری با فنجانی خوشطعم قهوه یا چای در بیابانی وسیع است.
بروزرسانیهای نسخه ۳.۰:
– هر فصل گسترش و بهبود یافت.
– فصلی جدید برای تمرکز بر مهارتهای پاسخ به حوادث اضافه شد.
– فصلی با ۴۰ صفحه کد پاورشل جدید اضافه شد.
– فصلی با جزئیات استفاده از یک سیستم EDR مدرن، Sentinel One.
«BTHb INRE» در چند برنامه دانشگاهی و برخی برنامههای آموزش سایبری نظامی مورد استفاده قرار میگیرد. مجموعه BTHb در چندین دوره SANS ذکر شده است. این نسخه خودانتشاری نسخهای از انتشارات آتی O’Rielly است و این نسخه همان هنر سرگرمکننده را دارد، در حالی که نسخه OR آن ندارد. متن داخلی تقریباً یکسان است. به عنوان سومین مورد در نظرسنجی انتخاب شده است.
محصولات مرتبط
-6%
خرید و دانلود نسخه کامل کتاب Evasion Engineering: Building Custom Red Team Tools for Modern Defenses
قیمت اصلی 7,659,600 تومان بود.7,204,600 تومانقیمت فعلی 7,204,600 تومان است.
-18%
خرید و دانلود نسخه کامل کتاب Motorola Moto G Power (2021) User Guide: Master Your Hardware, Optimize Performance, and Maximize Battery Life (Motorola Phones User Guide 2026 Book 4)
قیمت اصلی 2,548,000 تومان بود.2,093,000 تومانقیمت فعلی 2,093,000 تومان است.
-18%
خرید و دانلود نسخه کامل کتاب Understanding Proxmox VE 9.2 for Homelabs: Build Modern Proxmox VE Homelabs with KVM Virtualization, ZFS Storage, Clustering, and Automation
قیمت اصلی 2,548,000 تومان بود.2,093,000 تومانقیمت فعلی 2,093,000 تومان است.
-12%
خرید و دانلود نسخه کامل کتاب Mastering Microsoft Entra ID: Design, implement, secure, and govern modern identity solutions across hybrid enterprises
قیمت اصلی 3,703,700 تومان بود.3,248,700 تومانقیمت فعلی 3,248,700 تومان است.
-18%
خرید و دانلود نسخه کامل کتاب The Kubernetes Book: Updated April 2021 Kindle Edition
قیمت اصلی 2,548,000 تومان بود.2,093,000 تومانقیمت فعلی 2,093,000 تومان است.
-18%
خرید و دانلود نسخه کامل کتاب Operating Systems: Three Easy Pieces
قیمت اصلی 2,548,000 تومان بود.2,093,000 تومانقیمت فعلی 2,093,000 تومان است.
-7%
خرید و دانلود نسخه کامل کتاب How Linux Works, 3rd Edition: What Every Superuser Should Know Kindle Edition
قیمت اصلی 6,479,200 تومان بود.6,024,200 تومانقیمت فعلی 6,024,200 تومان است.
-29%
نقد و بررسیها
هنوز بررسیای ثبت نشده است.